Урок 73. Безопасный аудит конфигурации и служб
Модуль 9 · Урок 73 из 80 · 35–50 минут
После статического извлечения файловой системы можно изучить, как предполагается запуск служб. При этом файлы могут содержать реальные учётные данные, поэтому минимизация данных обязательна.
Что проверять в первую очередь
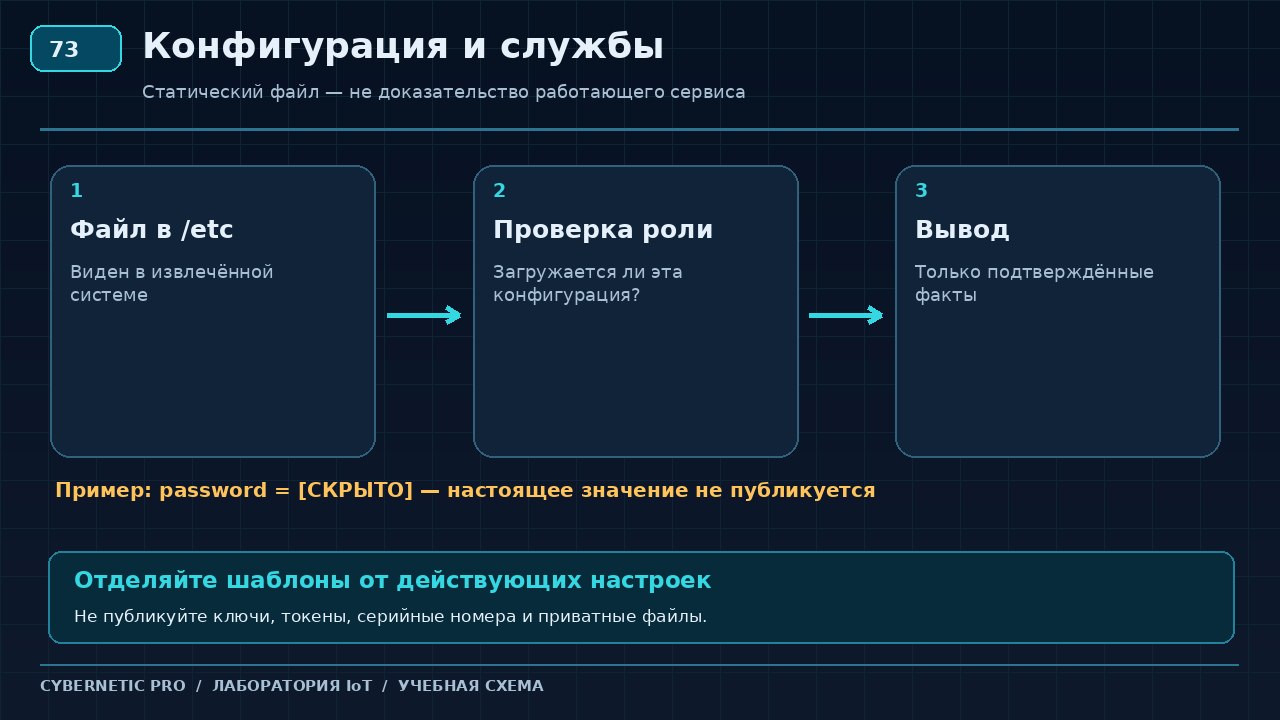
В Linux-прошивках интересны каталоги /etc, описания служб, правила их запуска, файлы версий и настройки интерфейсов. Расположение зависит от init, BusyBox, procd, systemd и компоновки производителя.
Текст конфигурации не равен состоянию
Файл может быть шаблоном, старой версией, тестовым примером или неиспользуемым ресурсом. Для утверждения, что служба реально доступна, нужны дополнительные данные о сборке, параметрах запуска и состоянии именно исследуемого устройства.
Секреты и приватность
В материалах могут находиться Wi-Fi ключи, пароли, токены и уникальные сертификаты. Не выводите их в отчёт, не загружайте на внешние сайты и не помещайте в открытый репозиторий. Для обучения используйте вымышленные примеры.
Права файлов
Записи rwx показывают разрешения на уровне файловой системы, но при прошивке они могут измениться при сборке, монтировании или копировании. Отдельно проверяйте ссылки и текущий способ запуска; не делайте выводов только по одному листингу.
Список проверок
Составьте таблицу: путь, предполагаемая функция, основание, риск, что ещё подтвердить. Не проверяйте чужие устройства по сети и не предпринимайте действий по обходу входа.
Практическая работа
На искусственном дереве каталогов из четырёх файлов найдите условный config.ini с строкой password=EXAMPLE_NOT_REAL. В публичном отчёте покажите только факт «секретоподобное поле обнаружено» и его расположение, а значение замените на [скрыто]. Отдельно подпишите, что ни одна служба в реальном устройстве не проверялась.
Самопроверка
Доказывает ли наличие файла sshd_config, что SSH-сервер работает? Нет; важны сборка и запуск службы.
Документация
Официальный или первичный технический материал. Теория, схемы и задания — оригинальные материалы Cybernetic Pro. Используйте только собственное разрешённое оборудование и изолированные копии файлов.