Урок 62. Конфигурации и приватные данные: границы аудита
Модуль 7 · Урок 62 из 80 · 30–45 минут
Поиск настроек — не поиск чужих паролей. Мы изучаем только структуру конфигурации собственных систем и сразу отделяем технические параметры от чувствительных данных.
Где бывают настройки
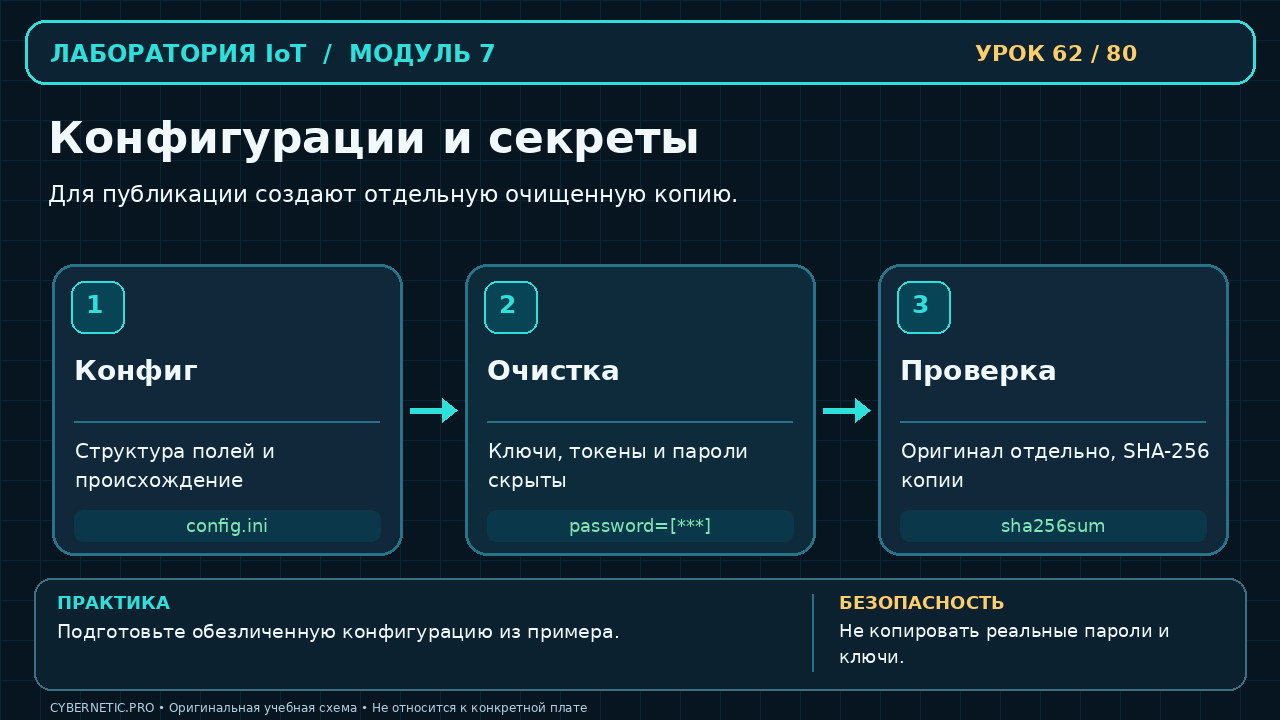
Программы могут хранить конфигурации в /etc, отдельных разделах данных, базе SQLite, NVRAM или собственных файлах. Наличие ini, json или yaml не доказывает, что он активен: нужен подтверждённый механизм загрузки конфигурации.
Принцип минимального доступа
Для учебного аудита достаточно имён безопасных каталогов и перечня ключей конфигурации, но не значений паролей. Никогда не публикуйте токены, приватные ключи, cookie, Wi‑Fi PSK или серийные номера. Не выполняйте массовый поиск секретов в чужих системах.
Сохраняйте исходный файл
Если вы получили разрешённую копию конфигурации, держите её локально, вычислите SHA-256, а для публикации сформируйте отдельную очищенную версию. Удаление или маскирование секретов в опубликованной копии не должно приводить к изменению оригинала.
Конфиденциальность и риск
Отладочные логи и дампы иногда включают данные реальных пользователей. При неизвестном происхождении не пересылайте их третьим лицам и не загружайте на общедоступные сервисы.
Практика на разрешённом стенде
Создайте синтетический конфигурационный файл с полями hostname, log_level и password=DEMO-DO-NOT-USE. Подготовьте публичную копию, заменив значение password на [СКРЫТО], но оставив имя ключа. Посчитайте SHA-256 обеих версий и поясните, почему они различаются.
Самопроверка
Можно ли опубликовать полный лог устройства, если он кажется техническим? Нет, сначала нужно проверить его на секреты и персональные сведения.
Документация
Открыть первоисточник. Учебные тексты и упражнения — оригинальные материалы Cybernetic Pro.