Урок 60. Сетевая конфигурация устройства: безопасный обзор
Модуль 7 · Урок 60 из 80 · 30–45 минут
Даже при доступе к собственной Linux-консоли важно отличать наблюдение от активного сетевого тестирования. На этом этапе мы только читаем настройки, не сканируем внешние адреса и не меняем маршруты.
Какие поля нужны для паспорта
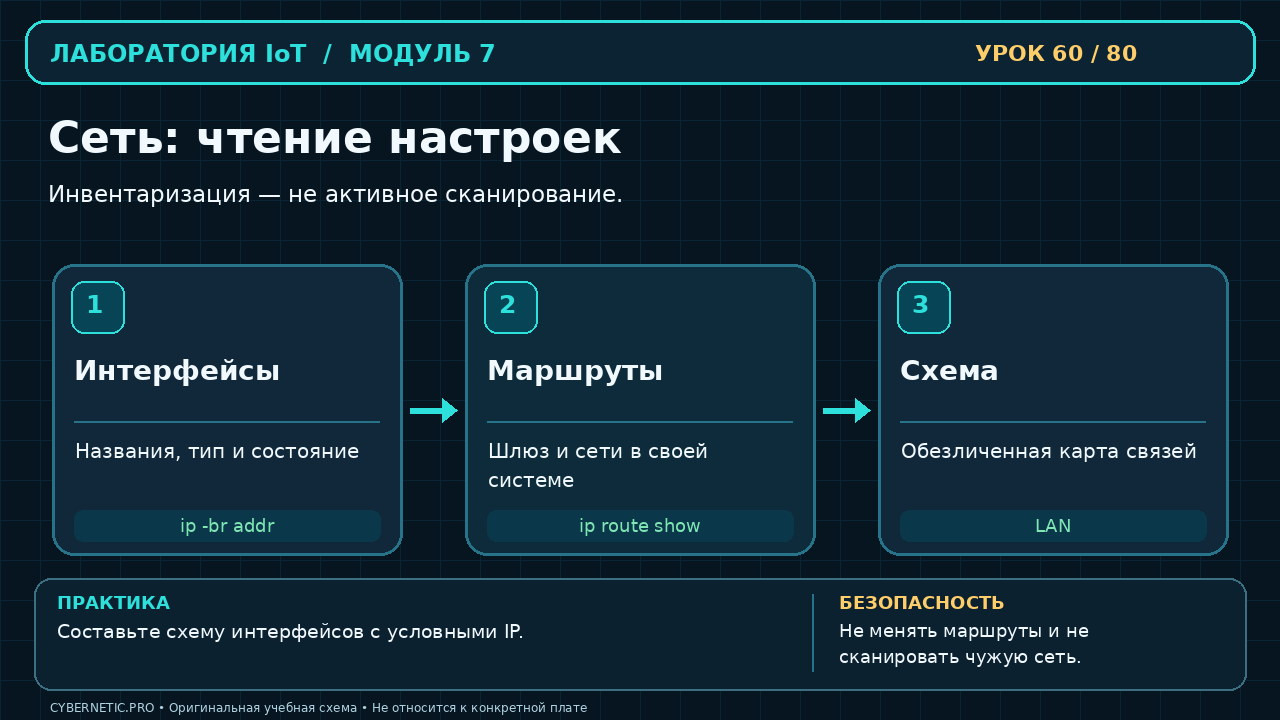
Имена интерфейсов, тип связи, назначение IP-адреса, локальная подсеть, шлюз и DNS-параметры помогают построить схему сети. Для учебного отчёта часто достаточно структуры «eth0 → LAN» без публикации фактического домашнего адреса и MAC.
Безопасные команды чтения
В Linux утилита ip -br addr показывает краткое состояние адресов, ip route show — таблицу маршрутизации, ip link show — интерфейсы. На компактной системе могут быть только ip из BusyBox или ifconfig. Используйте только имеющиеся команды, не устанавливая инструменты на неизвестную плату.
Чего не означает открытый интерфейс
Наличие сетевого адреса не доказывает доступность сервиса. Сеть может быть изолирована VLAN, политиками доступа или межсетевым экраном. Не проводите проверку портов в чужой сети ради материала курса; для определения состояния собственного устройства достаточно локальной инвентаризации.
Данные, которые не публикуют
MAC-адрес, SSID домашней сети, пароли Wi‑Fi, VPN-ключи и внутренние хосты могут раскрыть частную информацию. Обезличивание не должно менять смысл диаграммы, но обязано удалять секреты.
Практика на разрешённом стенде
По своему учебному Linux составьте схему интерфейсов без реальных IP и MAC: устройство → LAN → учебный шлюз. При разрешённом доступе запишите типы и состояния интерфейсов, но в публикации используйте условные значения 192.0.2.x из документального диапазона. Команды изменения IP и маршрутов не выполняйте.
Самопроверка
Является ли ip route show командой изменения маршрутов? Нет, в этом виде это чтение. ip route add и del уже изменяют конфигурацию.
Документация
Открыть первоисточник. Учебные тексты и упражнения — оригинальные материалы Cybernetic Pro.