Урок 55. Оболочка BusyBox и безопасные команды чтения
Модуль 7 · Урок 55 из 80 · 30–40 минут
На компактных встраиваемых системах привычные команды Linux могут быть реализованы BusyBox — небольшим набором утилит. Доступность конкретных опций и оболочки зависит от сборки.
Что такое BusyBox
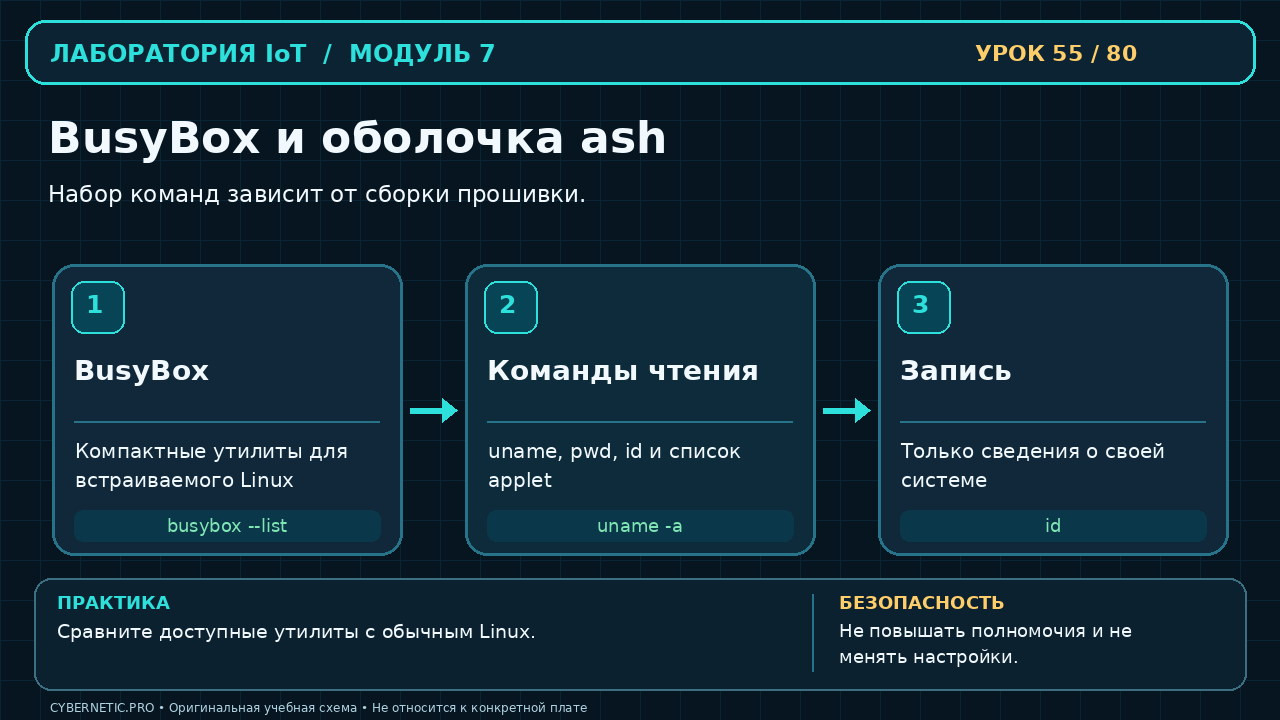
BusyBox объединяет множество небольших утилит в одном исполняемом файле и часто используется вместе с оболочкой ash. Наличие бинарного файла busybox не означает, что доступны все его модули: набор определяется сборкой.
Безопасные информационные команды
В собственном учебном Linux можно пользоваться pwd, uname -a, id, ls, cat /proc/version и командой busybox --list для чтения сведений. Перед командой изучайте её назначение и влияние; чужой shell-доступ не является разрешением изучать устройство.
Чтение тоже требует аккуратности
Даже команды просмотра могут выводить адреса, идентификаторы или содержимое конфигурации с секретами. Не копируйте файлы /etc/shadow, частные ключи, токены и личные данные в учебный отчёт. Не выполняйте команды из интернета без понимания.
Почему нет sudo по умолчанию
Пользовательская оболочка может работать с ограниченными правами. Если каталог недоступен, оставляйте «нет доступа» в отчёте, не повышайте полномочия и не исследуйте механизмы обхода авторизации.
Путь дальнейшего исследования
Следующие уроки обучат чтению структуры каталогов, процессов, журналов и сетевой конфигурации. Мы не меняем загрузчик, не останавливаем сервисы и не подключаемся к чужой инфраструктуре.
Практика на разрешённом стенде
На собственной учебной Linux-машине выполните pwd, uname -a, id и, при наличии BusyBox, busybox --list. Запишите, какие команды доступны и с какими ограничениями. Если терминала нет, составьте таблицу назначения по документации.
Самопроверка
Гарантирует ли BusyBox поддержку всех опций GNU coreutils? Нет; набор и параметры зависят от версии и компиляции.
Документация
Изучить первоисточник. Учебные объяснения и задания созданы Cybernetic Pro; работайте только на своём оборудовании.