Урок 47. CVE, CPE и применимость уязвимостей
Модуль 6 · Урок 47 из 80 · 35–45 минут
База уязвимостей — это инструмент для поиска возможных рисков, а не доказательство, что любое устройство с похожим названием уязвимо. Научимся проверять конкретную модель и сборку по официальным сведениям.
CVE и NVD — разные понятия
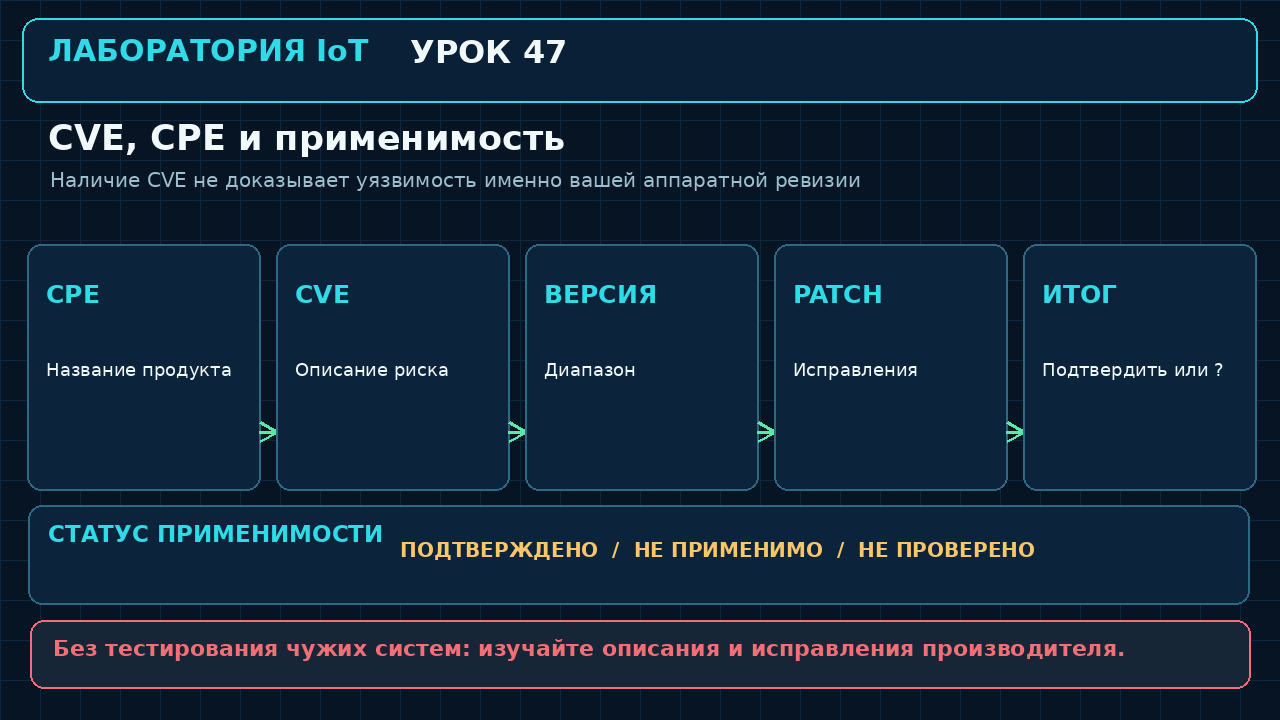
CVE — стандартизованный идентификатор опубликованной уязвимости. NVD — база, добавляющая анализ, сведения о применимости и метрики, в том числе CVSS. У одной записи могут быть версии, диапазоны и условия эксплуатации, которые необходимо прочитать целиком.
Что представляет собой CPE
Common Platform Enumeration — схема описания продуктов и версий. Запись CPE может содержать поставщика, имя продукта и версию, но у бытового IoT-устройства точный CPE может отсутствовать. Совпадение CPE-категории не гарантирует, что именно исследуемая аппаратная ревизия содержит указанную уязвимость.
Почему совпадение версии не завершает проверку
Важны конфигурация, включённые компоненты, исправления производителя, региональная сборка и фактическое состояние сервиса. Известное название библиотеки в документации не доказывает её присутствие в конкретной прошивке. Проверку применения патча следует делать по официальным релизам и составу прошивки.
KEV: отдельный показатель
Каталог CISA Known Exploited Vulnerabilities отмечает CVE с подтверждёнными свидетельствами эксплуатации. Наличие записи в KEV повышает приоритет проверки, но всё равно требует подтверждения, что подвержённый компонент присутствует в устройстве и не исправлен.
Правильные выводы
Пишите «CVE потенциально относится к продукту, требуется проверка сборки», если не хватает данных. Нельзя демонстрировать эксплуатацию на чужом сетевом узле для подтверждения гипотезы. Для курса достаточно документального сопоставления и отчёта.
Практическая работа
Откройте общедоступное описание CVE, не выполняя эксплойт. Запишите поставщика, продукт, диапазон версий, условия применимости, ссылку на исправление, наличие KEV (если есть) и статус проверки для вашего учебного устройства: применимо / не применимо / не проверено. Если неизвестна ревизия, оставьте «не проверено».
Самопроверка
Одинаковый CPE и название товара автоматически означают подтверждённую уязвимость? Нет; требуются конкретная версия, конфигурация и данные об исправлении.
Официальная документация
Изучить первоисточник. Учебный материал и задания подготовлены Cybernetic Pro самостоятельно.