Урок 3. Инструменты и проверка программ
Модуль 1 · Урок 3 из 80 · 30 минут
Утилиты для анализа встроенного ПО обладают разными возможностями и рисками. Научимся проверять скачиваемые программы и не запускать непроверенный код без необходимости.
Инструменты по задачам
- Хеширование: подтверждение неизменности исследуемых файлов.
- Шестнадцатеричный просмотр: изучение заголовков, сигнатур и структуры без запуска файла.
- Статический анализ: определение файловых систем, компонентов и зависимостей.
- Логический анализатор: измерение цифровых сигналов на разрешённом учебном стенде.
- USB–UART: доступ к последовательным данным только после проверки уровней и схемы соединения.
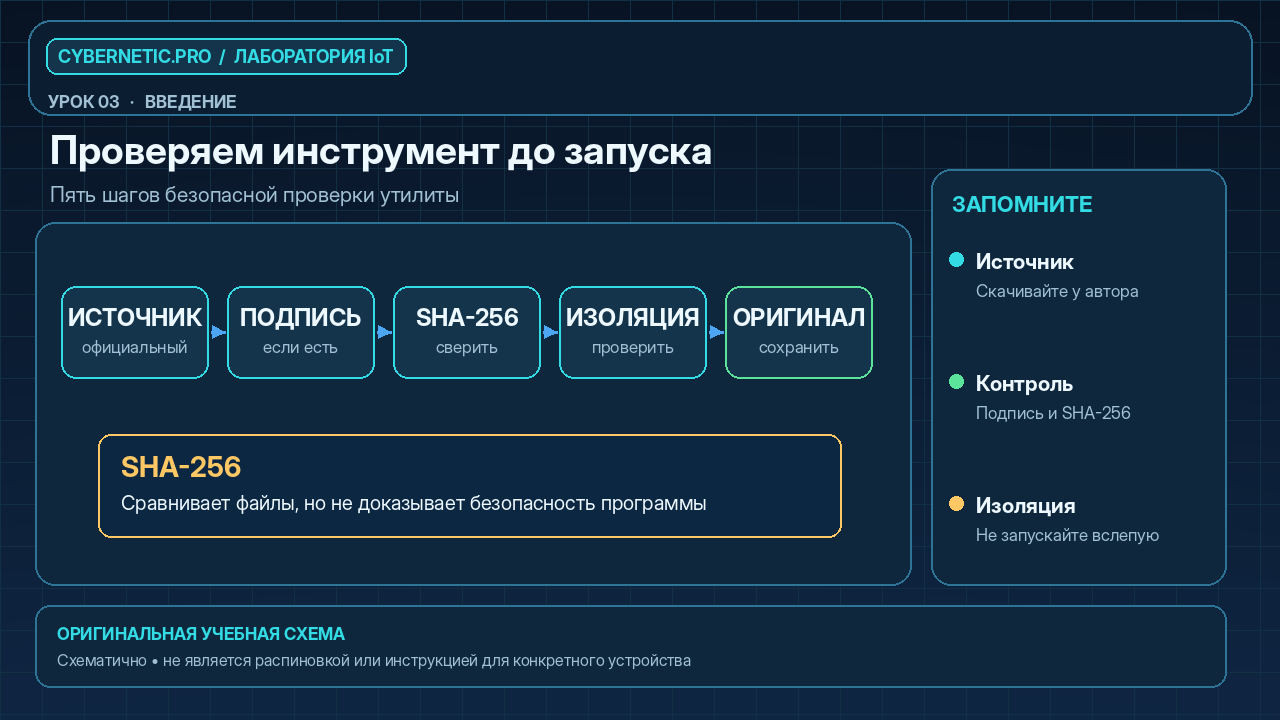
Проверка скачиваемой программы
- Используйте официальный источник и изучите историю релизов.
- Сверьте контрольную сумму SHA-256 с опубликованным эталоном, если он предоставлен.
- Проверьте цифровую подпись при её наличии и внимательно оцените запрашиваемые разрешения.
- Не запускайте неизвестные установщики с правами администратора и не отключайте средства защиты.
- Отделите оригиналы файлов от рабочих копий.
Важно: совпадение SHA-256 доказывает идентичность двум файлам, но не гарантирует безопасность самой программы.
Мини-практикум: контрольные суммы
В Windows PowerShell:
Get-FileHash .\test.bin -Algorithm SHA256
В Linux:
sha256sum test.bin
Создайте собственный тестовый файл и сохраните его контрольную сумму. Сделайте копию, убедитесь в совпадении хешей, измените один байт в копии и сравните результат. Не используйте для первого упражнения случайно скачанную прошивку.
Самопроверка
Чем статическое изучение отличается от запуска программы? Почему контейнеризация сама по себе не заменяет полноценную изоляцию подозрительного кода?
Ответы: статический анализ не исполняет исследуемый файл; контейнеры могут разделять ядро с основной системой и требуют отдельной настройки ограничений.